Хмарна архітектура для перевірки — бачте, що працює і чому.
Поєднайте факти інфраструктури, залежності, конфігурації та зміни в одному поданні для перевірки. ШІ допоможе простежити залежності; команда перевірить шлях, виправить модель і визначить зміни.
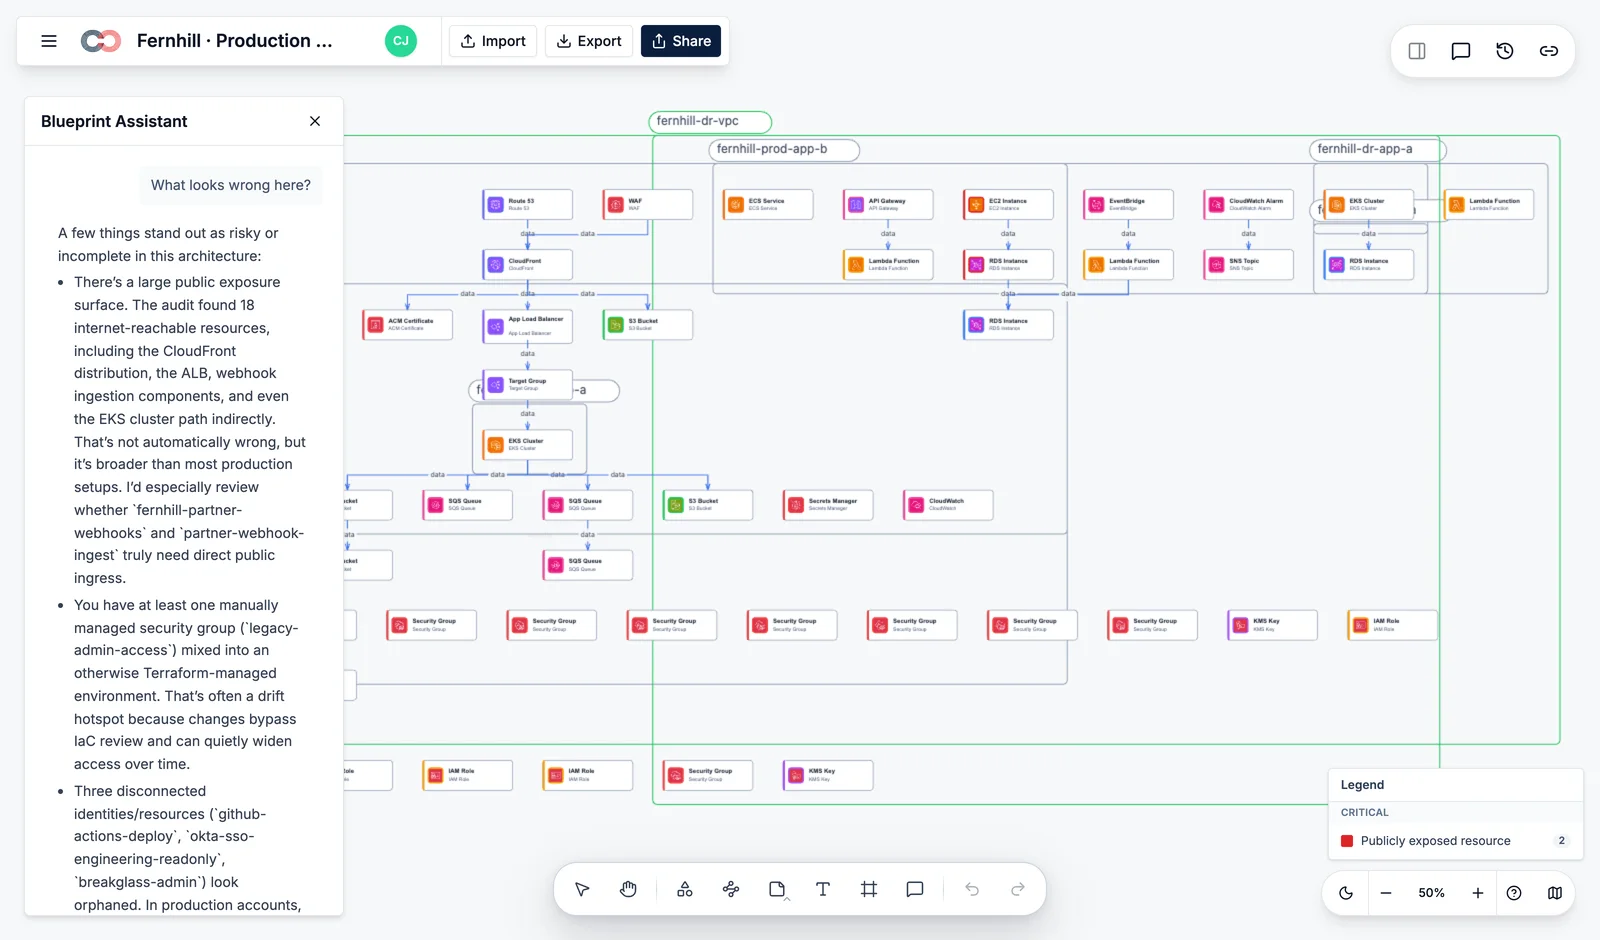
Передає докази до Compass та надає агентам ШІ доступ через RDM
Архітектурна діаграма у вашій вікі вже неточна.
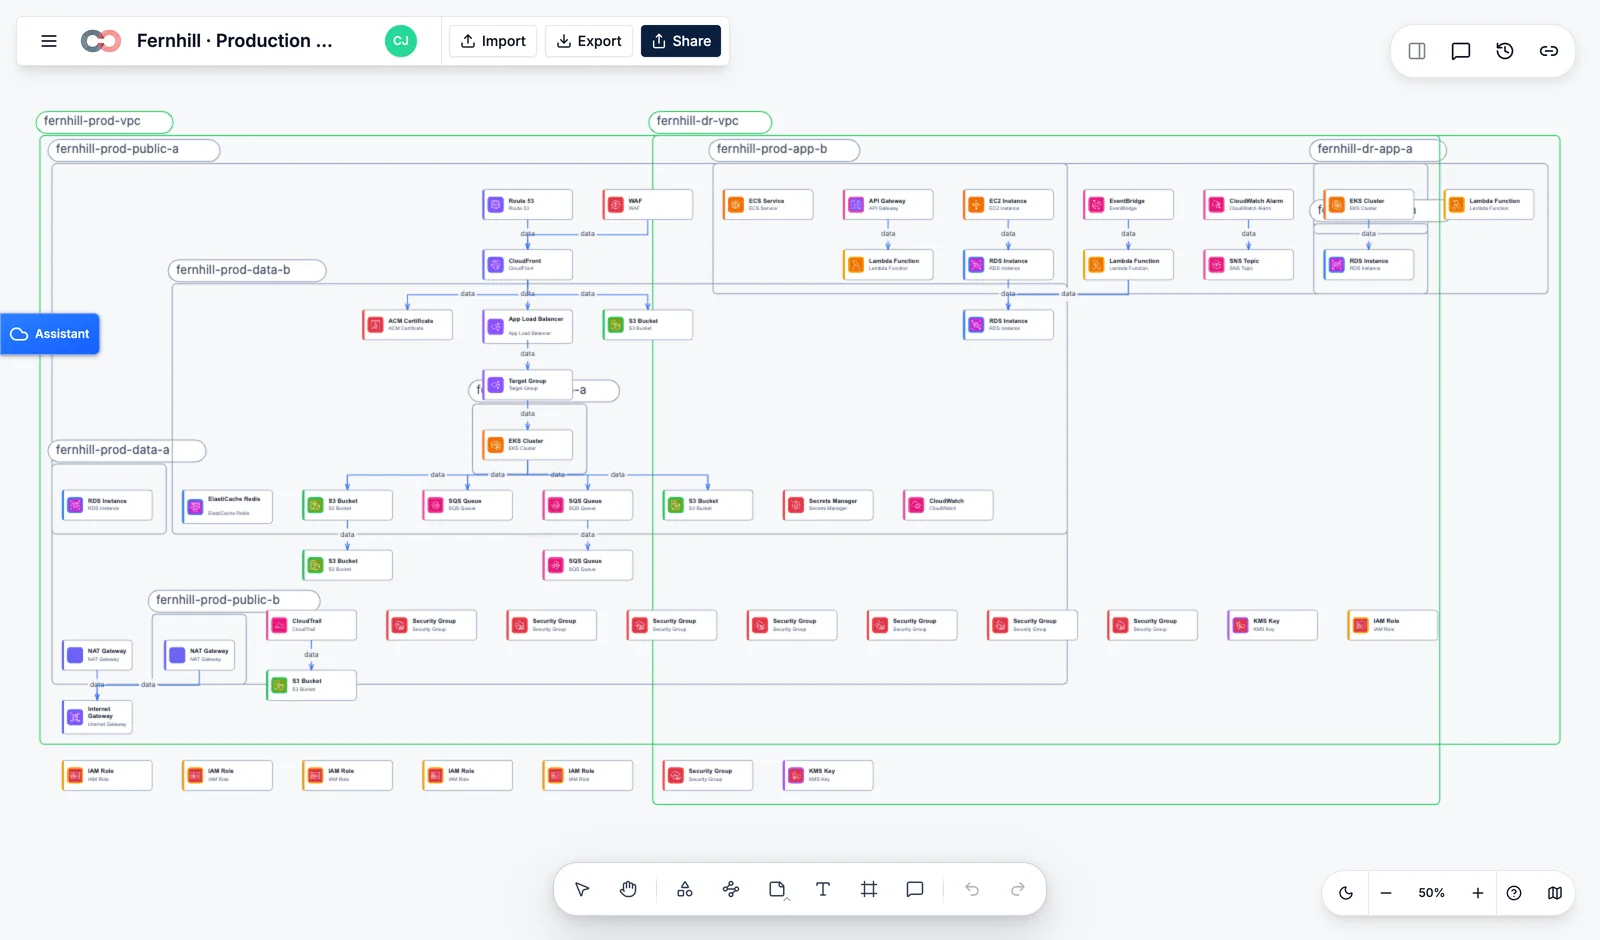
Lucidscale і Cloudcraft дають знімок. Він застаріває в день створення. Blueprint постійно зчитує хмару — діаграма відображає саму хмару, а не її намальовану копію.
Сканування замість малювання
Роль IAM лише для читання в кожному обліковому записі. Blueprint сканує кожні 5 хвилин або за вебхуком. Діаграма оновлюється автоматично. Після розгортання нікому не потрібно згадувати про перемальовування.
Виявлення суттєвих відхилень
Не кожна зміна є відхиленням. Blueprint показує ті, що впливають на відповідність, безпеку чи витрати, та пов’язує їх із порушеними контролями SOC 2 / HIPAA / ISO. Ви виправляєте саме те, що порушено.
Експорт для аудиту
Експортуйте в PDF, SVG, Visio, draw.io або відкритий формат RDM будь-коли на основі свіжого сканування. Команда безпеки щоразу отримує актуальну діаграму.
Поєднайте постачальників та інструменти своєї команди в одній картині.
EC2, EKS, RDS, Lambda, S3, IAM, VPC, CloudFront, KMS, CloudTrail і зв’язки між ними.
Групи ресурсів, робочі навантаження, мережі, ідентифікація, сховища, контекст безпеки та пов’язані операційні факти.
Проєкти, робочі навантаження, IAM, мережі, сервіси даних і залежності, що пояснюють устрій інфраструктури.
Також зчитує: Kubernetes будь-якого постачальника · стан Terraform · стан Pulumi · CloudFormation · Datadog · PagerDuty. Запитати про інтеграцію →
Три завдання, які відкладає кожна команда платформної інженерії.
Надайте аудитору актуальну діаграму замість знімка екрана.
За чотири тижні до аудиту Blueprint покаже сім відхилень, два з них, що стосуються контролів SOC 2, і прийнятний для аудитора експорт. Більше жодних двотижневих спринтів із перемальовування діаграм у Visio.
Масштаб впливу за 4 секунди замість 40 хвилин.
Коли о другій ночі щось змінюється у виробничому середовищі, Blueprint уже знає залежності, поки ви читаєте сповіщення PagerDuty. Діаграма стає інструкцією реагування на інцидент.
Накладіть витрати на ту саму діаграму.
Увімкніть шар FinOps. Кожен блок показує місячну вартість. Неактивні функції Lambda, невикористані знімки EBS, надлишкові ресурси RDS — у списку за річними витратами.
Порівняння Blueprint.
| Creately Blueprint | Lucidscale | Cloudcraft | |
|---|---|---|---|
| Безперервне сканування без ручного оновлення | Частково | Частково | |
| Сповіщення про відхилення з прив’язкою до контролів відповідності | |||
| Кілька хмар: AWS + Azure + GCP | Частково | ||
| Урахування Kubernetes і сервісної сітки | Частково | ||
| Перегляд масштабу впливу та залежностей під час інциденту | Частково | ||
| Витрати на тій самій діаграмі | |||
| Виклики агентами (MCP / Claude / Cursor) | |||
| Експорт у відкритий формат (RDM) | |||
| Розвинена бібліотека готових хмарних фігур | Частково |
Станом на Nov 2026. Джерела: документація постачальників. Відверто: Lucidscale і Cloudcraft наразі мають багатші бібліотеки фігур. Повідомте про неточності за адресою hello@creately.com.
Почніть з одного середовища. Побудуйте пов’язане подання для своєї команди.
Разом із командами платформи та безпеки визначимо джерела, облікові записи й подання перевірки, а потім підберемо потрібне налаштування Blueprint.
Що команди запитують перед підключенням хмари.
- Що таке Creately Blueprint?
- Creately Blueprint перетворює дані інфраструктури AWS на архітектурну модель, інвентар ресурсів і простір перевірки. Хмарні та платформні команди аналізують залежності, ризики безпеки, витрати й відповідальність у поданнях, побудованих на тих самих записах ресурсів.
- Чим Creately Blueprint відрізняється від програм для діаграм хмарної архітектури?
- Програми для діаграм хмарної архітектури допомагають намалювати систему. Creately Blueprint будує модель зі сканувань інфраструктури та імпортованих файлів, пов’язуючи діаграму із записами ресурсів і висновками перевірки. Він також може передавати докази інфраструктури до Creately Compass.
- Чи підтримує Blueprint актуальність діаграм після змін інфраструктури?
- Blueprint оновлює модель інфраструктури після нового сканування AWS чи імпорту оновлених даних. Команди порівнюють записи з прийнятою базовою версією для перевірки змін. Модель відображає останнє завершене сканування чи імпорт, а не безперервний потік у реальному часі.
- Яких хмарних постачальників та інфраструктурні інструменти підтримує Blueprint?
- Blueprint підтримує сканування AWS, стан Terraform, CloudFormation JSON, знімки AWS Config, звіти сканерів і CSV. Бібліотеки фігур Azure, Google Cloud і Kubernetes підтримують створення діаграм, але не сканування інфраструктури цих платформ.
- Скільки коштує Creately Blueprint?
- Ціна Blueprint залежить від передплати Creately і потрібних можливостей перевірки хмари. Перегляньте тарифи Creately і зверніться до команди Blueprint, указавши обсяг хмарних облікових записів, щоб уточнити доступність, функції та ціну.
- Як Blueprint захищає дані хмарної архітектури й інфраструктури?
- Blueprint поєднує збирання даних AWS лише для читання з дозволами папок і документів для отриманих записів. Серверні сканування використовують міжоблікову роль без зберігання довготривалих ключів доступу AWS. Спільні засоби захисту платформи Creately описано в огляді безпеки.
- Які хмарні дозволи потрібні Blueprint для сканування?
- Серверне сканування AWS у Blueprint потребує міжоблікової ролі IAM лише для читання з дозволами для ввімкнених шарів сканування. Воно читає інформацію про інфраструктуру без змін ресурсів. Локальний варіант збирання дає команді змогу виконати сканування зі своїми обліковими даними й імпортувати результати.
Годі малювати діаграми, які вводять в оману.
Почніть сканувати хмару, якою справді керуєте.
Поєднайте факти, доручіть ШІ простежити залежності та зберігайте модель видимою й доступною для редагування.
Blueprint створено командою, що розробляє Creately.